Dùng thử gói Pro 14 ngày — không cần thẻ, cài agent trong 5 phútLiên hệTài liệuĐăng nhập
Quản lý chứng chỉ số cho doanh nghiệp

Không để dịch vụ nào gián đoạn vì chứng chỉ hết hạn

Phát hiện mọi chứng chỉ SSL/TLS, chứng thư số và khóa SSH của tổ chức; cảnh báo trước hạn; agent tự cấp, cài và gia hạn trên máy chủ, F5, FortiGate, AWS, Kubernetes. Khóa riêng không bao giờ rời hạ tầng của bạn.

  • Tự gia hạn trước ngày hết hạn
  • Khóa riêng ở lại máy của bạn
  • 15+ hệ thống và CA được hỗ trợ
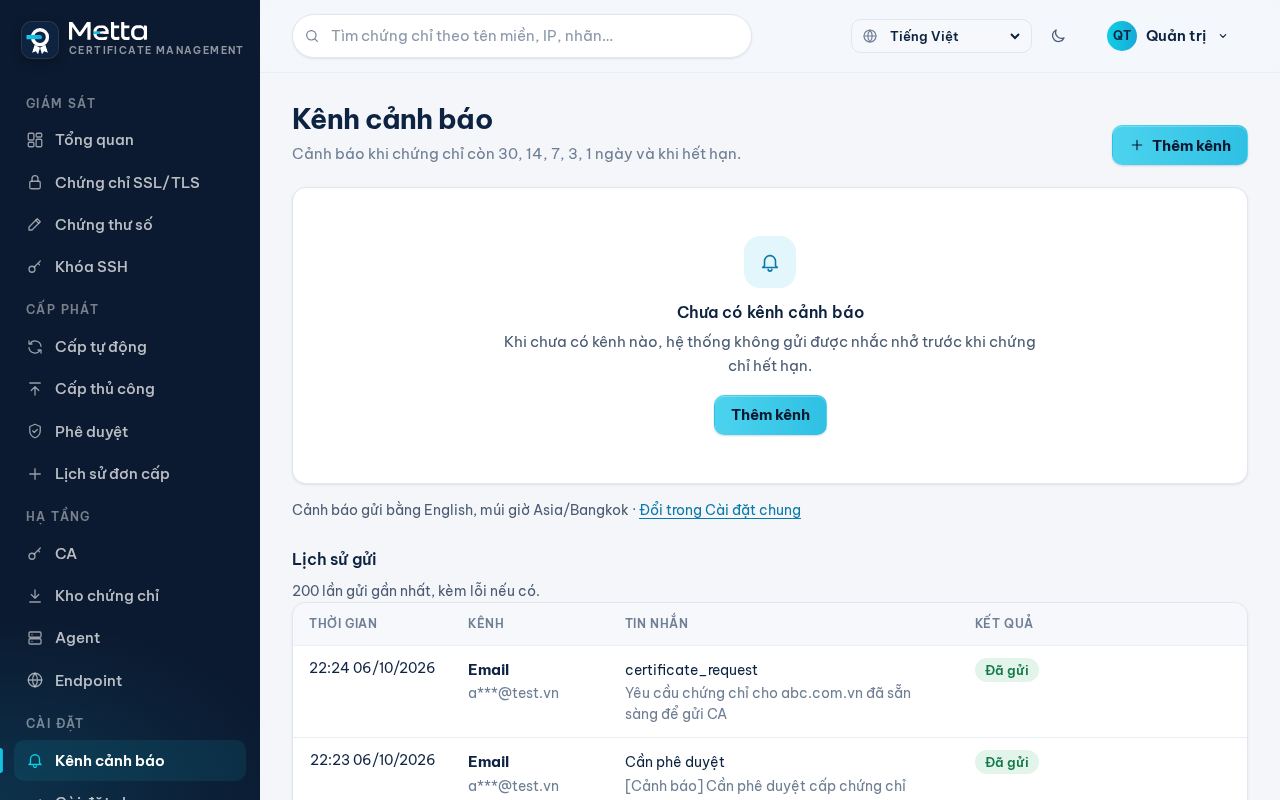
  • Cảnh báo email, Telegram, Zalo, webhook
Xem gói dịch vụDùng thử 14 ngày miễn phíKhông cần thẻ, hủy bất cứ lúc nào
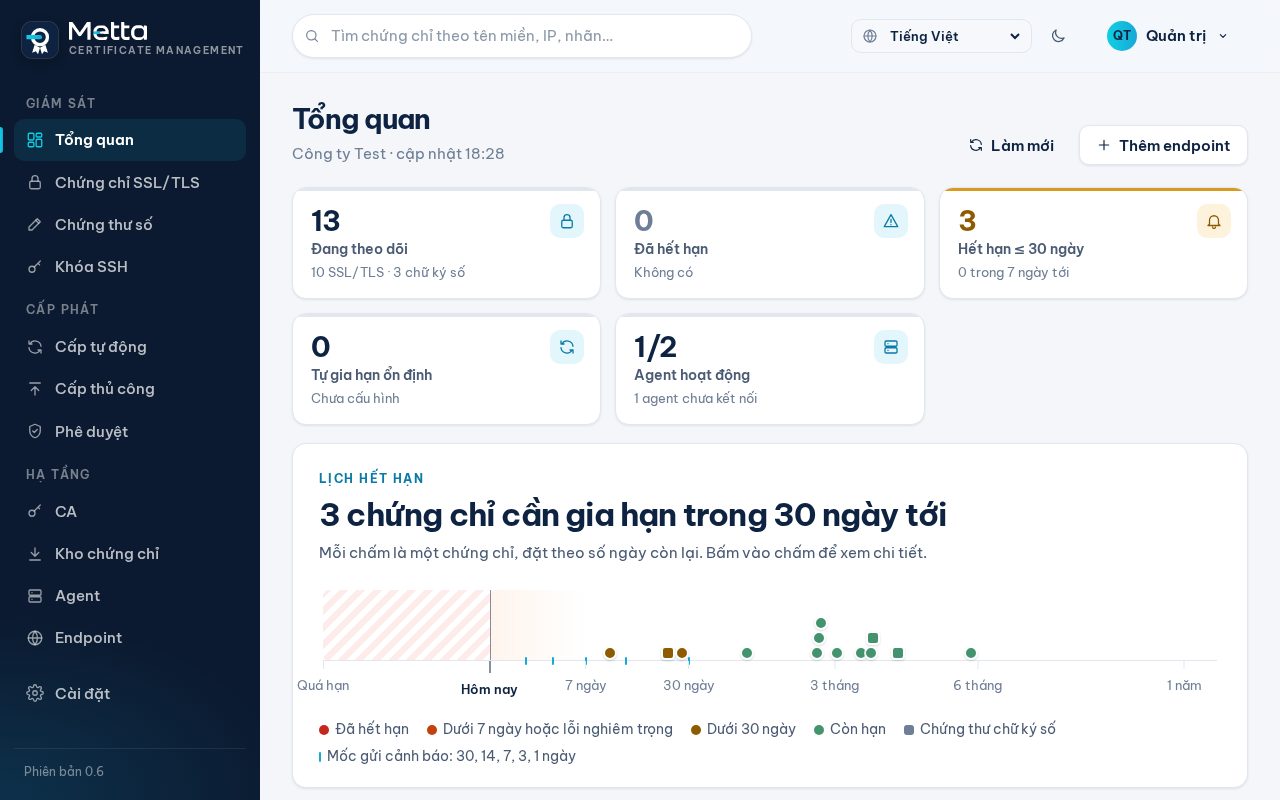
Trang Tổng quan: số chứng chỉ đang theo dõi, đã hết hạn, sắp hết hạn và lịch hết hạn
0 chứng chỉ hết hạn11 đang theo dõi
Đã tự gia hạnportal.congty.vn · F5
Khóa riêng ở lại hạ tầng của bạnZero-trust
15+ hệ thống và CA Cài agent trong 5 phút Nhắc trước 30 · 14 · 7 · 3 · 1 ngày 6 ngôn ngữ giao diện
Gói dịch vụ

Gói phù hợp với quy mô của bạn

Tính theo chứng chỉ đang dùng, không tính phí theo agent hay người dùng ngoài hạn mức rộng rãi của gói. Liên hệ Metta để nhận báo giá.

Starter

Giám sát và cảnh báo cho hệ thống nhỏ.

Liên hệ

Báo giá theo số chứng chỉ

Dùng thử 14 ngày
  • 25 chứng chỉ · 1 agent · 2 người dùng
  • Quét endpoint TLS, theo dõi CT log
  • Lịch hết hạn, tải lên chứng chỉ và chứng thư số
  • Cảnh báo email, Telegram, Zalo OA, webhook
  • Hỗ trợ email, phản hồi trong 2 ngày làm việc
Phổ biến

Pro

Tự động gia hạn và cài cho đội vận hành.

Liên hệ

Báo giá theo số chứng chỉ

Dùng thử 14 ngày
  • 50 chứng chỉ · 3 agent · 5 người dùng
  • Mọi tính năng của gói Starter
  • Tự gia hạn và cài lên máy chủ, thiết bị, cloud
  • Cấp thủ công qua agent: CA ký, agent cài
  • Hỗ trợ email, phản hồi trong 1 ngày làm việc

Enterprise

CA nội bộ, SSO, mạng lớn, on-premise.

Liên hệ

Báo giá theo quy mô, hợp đồng năm

Liên hệ
  • Không giới hạn chứng chỉ, agent, người dùng
  • Mọi tính năng của gói Pro
  • Phê duyệt trước khi gửi CA, SSO (OIDC)
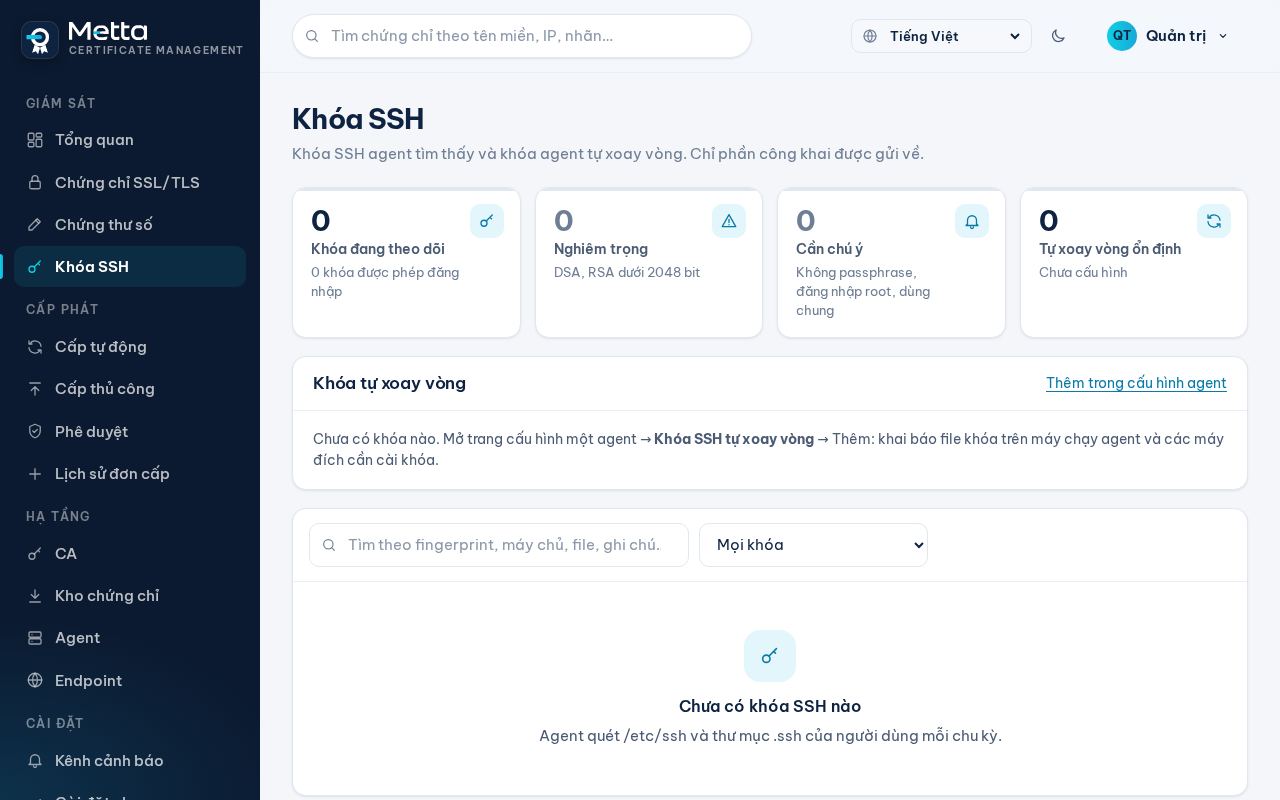
  • Microsoft AD CS, Keyfactor EJBCA, quét dải mạng, khóa SSH
  • Hỗ trợ 24/7 sự cố nghiêm trọng, SLA theo hợp đồng

Khách mới dùng thử gói Pro 14 ngày, không cần thẻ. Liên hệ Metta để nhận báo giá theo quy mô.

So sánh chi tiết

Tính năngStarterProEnterprise
Hạn mức
Chứng chỉ2550Không giới hạn
Agent13Không giới hạn
Người dùng25Không giới hạn
Giám sát
Quét endpoint TLS, CT log, lịch hết hạn✓✓✓
Tải lên chứng chỉ, chứng thư chữ ký số✓✓✓
Báo cáo, API, nhật ký hoạt động✓✓✓
Cảnh báo
Email✓✓✓
Telegram, Zalo OA, webhook✓✓✓
Cấp và gia hạn
Tự gia hạn và cài lên máy chủ, thiết bị, cloud (ACME, DigiCert, GlobalSign, Entrust)—✓✓
Cấp thủ công qua agent (CA ký)—✓✓
Kiểm tra sau khi cài, tự khôi phục khi lỗi—✓✓
Phê duyệt trước khi gửi CA——✓
CA nội bộ Microsoft AD CS, Keyfactor EJBCA——✓
Mạng và SSH
Quét dải mạng nội bộ——✓
Kiểm kê và xoay vòng khóa SSH——✓
Rủi ro và tuân thủ
Điểm rủi ro 0–100, lý do và hành động khắc phục; bản đồ chứng chỉ ↔ dịch vụ✓✓✓
Chính sách theo môi trường, lịch sử vi phạm, ngoại lệ có người duyệt—✓✓
Quản trị
Vai trò Quản trị / Vận hành / Chỉ xem, xác thực hai bước✓✓✓
Đăng nhập SSO (OIDC)——✓
Bản on-premise——✓
Hỗ trợEmail, 2 ngày làm việcEmail, 1 ngày làm việc24/7 sự cố nghiêm trọng, SLA theo hợp đồng
Tính năng

Toàn bộ vòng đời chứng chỉ trên một dashboard

Từ phát hiện chứng chỉ bị quên trên thiết bị, đến cấp phát, phê duyệt và cài tự động lên hàng chục hệ thống.

Phát hiện toàn diện

Nhìn thấy mọi chứng chỉ đang chạy, kể cả những chứng chỉ đã bị lãng quên.

  • Quét website theo tên miền và IP:port; tra Certificate Transparency để tìm subdomain mới cấp.
  • Agent đọc file trên máy chủ, Windows Certificate Store, IIS và các kho thiết bị, cloud.
  • Quét dải mạng nội bộ: iLO, iDRAC, switch, máy in, ứng dụng nội bộ dùng chứng chỉ tự ký.
ĐANG THEO DÕI1.284 chứng chỉweb-01.vnF5 BIG-IPiLO 10.0.0.21printer (tự ký)AWS ACMWebsite · CT log892Mạng nội bộ241Tự ký: 37

Tự động cấp và gia hạn

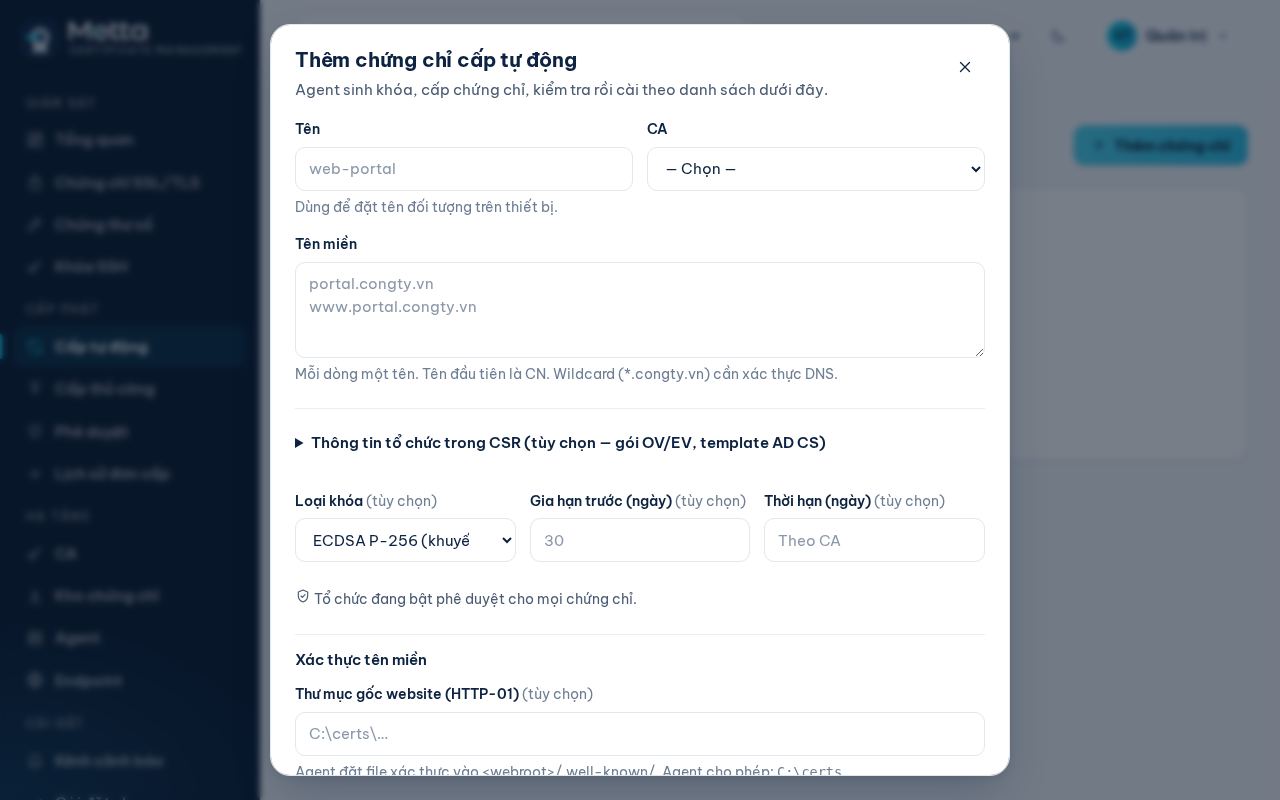
Agent sinh khóa tại chỗ, xin cấp, cài và gia hạn trước ngày hết hạn.

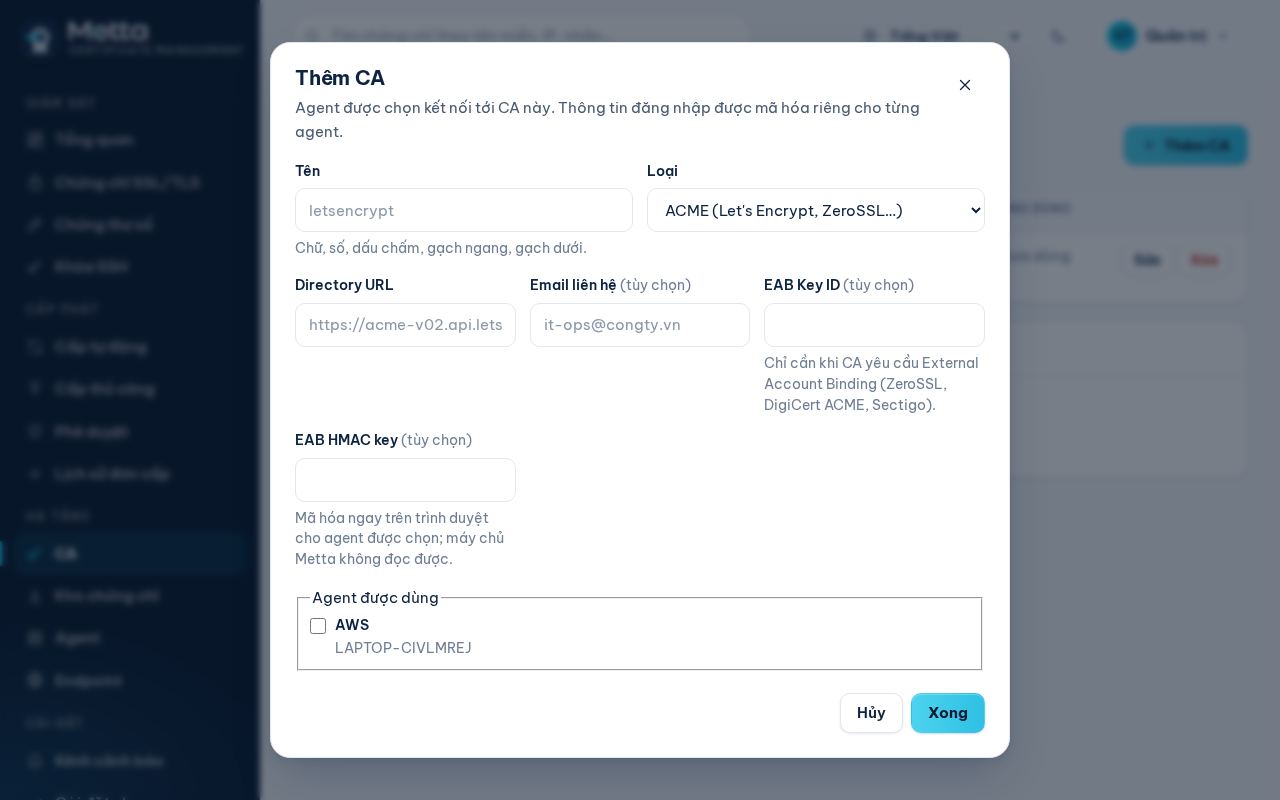
  • CA: ACME (Let's Encrypt, ZeroSSL, EAB), DigiCert, GlobalSign, Entrust, Microsoft AD CS, Keyfactor EJBCA.
  • Cài lên nginx, Apache, IIS, Tomcat, F5, FortiGate, Palo Alto, NetScaler, AWS ACM, Azure Key Vault, Kubernetes…
  • Kiểm tra TLS sau khi cài, nạp lại dịch vụ; lỗi thì tự khôi phục bản cũ.
Sinh khóatại chỗCAACME · DigiCertCàinginx · F5Kiểm traTLS ✓AUTOGia hạn trước 30 ngàyĐã gia hạn128Lỗi0Khóa riêng ở lại máy

Cấp thủ công có kiểm soát

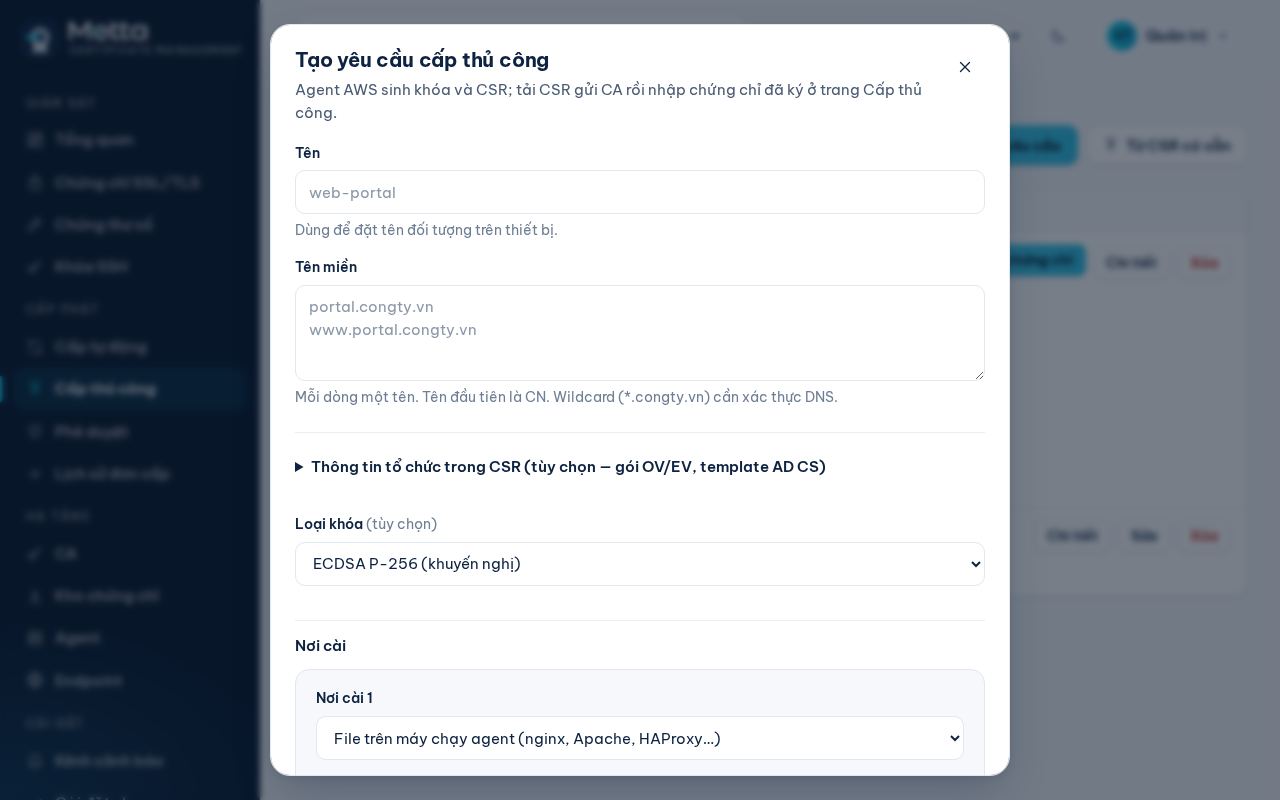
Với CA cấp thủ công: khóa vẫn sinh trên máy của bạn, chứng chỉ vẫn được cài tự động.

  • Agent tạo khóa và CSR; bạn tải CSR gửi CA rồi nhập chứng chỉ đã ký.
  • Hệ thống kiểm tra khớp khóa, đủ tên miền và chuỗi CA trước khi agent cài.
  • Khóa riêng không có trong CSR và không bao giờ gửi về máy chủ.
CSRCAký thủ côngCert1. Agent tạo2. Bạn gửi CA3. Agent càiKhóa riêng ở lại máy của bạn — không nằm trong CSR

Cảnh báo đúng lúc

Biết trước khi dịch vụ gián đoạn, trên kênh đội vận hành đang dùng.

  • Nhắc trước 30, 14, 7, 3 và 1 ngày qua email, Telegram, Zalo OA, webhook (Slack, Teams, SIEM).
  • Lịch hết hạn trực quan; cảnh báo chứng chỉ yếu, tự ký, đã hết hạn nhưng vẫn đang dùng.
  • Cảnh báo agent mất liên lạc, gia hạn lỗi, kho thiết bị không kết nối được.
Tháng 10Kênh✉Email✈TelegramZZalo OA⚡Webhook⚠portal.congty.vn hết hạn sau 7 ngày — đã gửi Telegram

Phê duyệt và phân quyền

Mỗi chứng chỉ gửi lên CA đều có người duyệt và dấu vết.

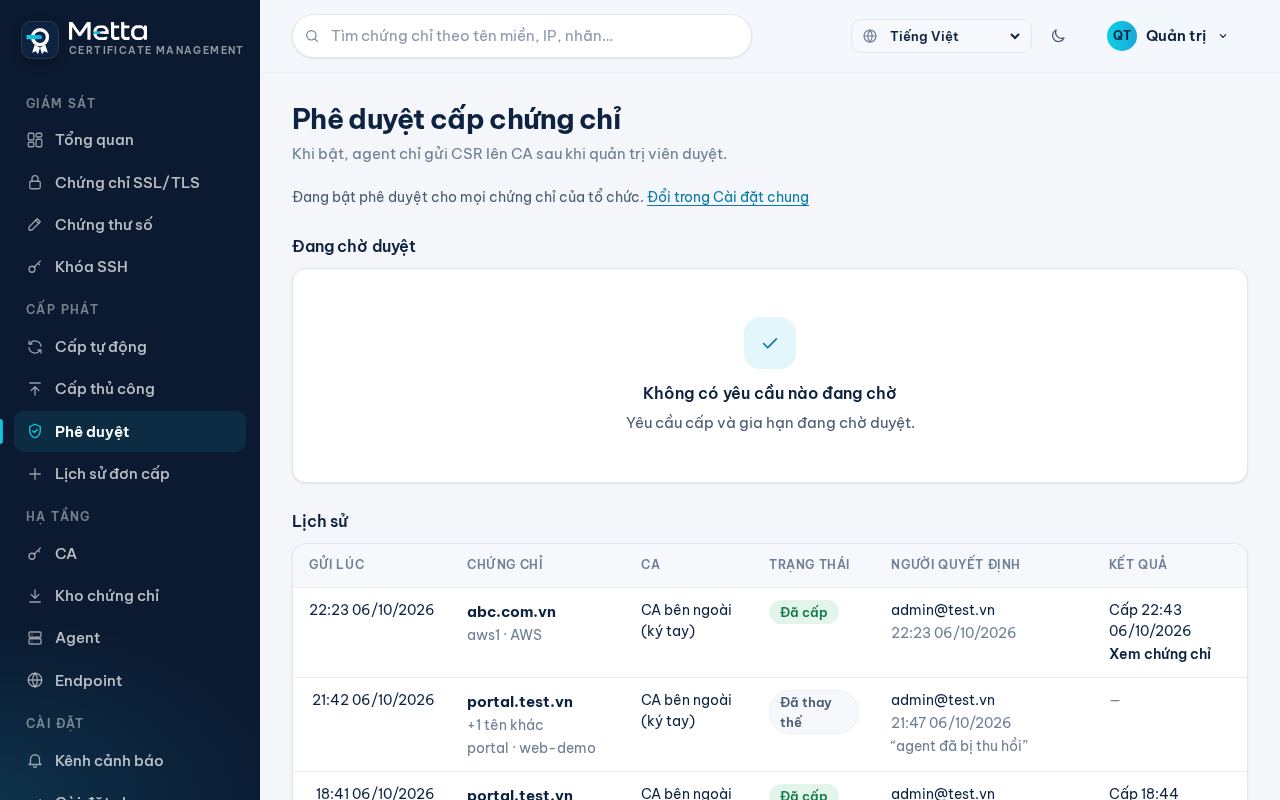
  • Bật phê duyệt để quản trị viên duyệt từng CSR trước khi agent gửi CA.
  • Ba vai trò Quản trị, Vận hành, Chỉ xem; xác thực hai bước; SSO/OIDC.
  • Nhật ký hoạt động ghi rõ ai làm gì, lúc nào; xuất báo cáo cho kiểm toán.
*.congty.vnapi.congty.vnvpn.congty.vnDuyệtmail.congty.vn…Quản trị · Vận hành · Chỉ xem2FA · SSO · nhật ký: ai, làm gì, lúc nào

Khóa SSH và chứng thư số

Không chỉ TLS: khóa SSH và chứng thư ký số cũng được kiểm kê và nhắc hạn.

  • Kiểm kê khóa SSH trên mọi máy chủ; cảnh báo khóa yếu hoặc dùng chung.
  • Tự tạo và xoay vòng khóa cho tài khoản dịch vụ, gỡ khóa cũ đúng hạn.
  • Theo dõi hạn chứng thư token/HSM ký số, nhắc gia hạn với nhà cung cấp.
web-01db-02bastioned25519 · xoay vòng mỗi 90 ngàyKhóa yếu / dùng chung3 cảnh báoDSA · RSA 1024 · dùng chung 2 máyChứng thư ký số (token)hết hạn sau 21 ngàyNhắc gia hạn với nhà cung cấp
Cách hoạt động

Cài agent một lần, chứng chỉ tự lo phần còn lại

Agent chạy trong mạng của bạn và chỉ làm những gì máy chủ của bạn cho phép. Máy chủ Metta điều phối, không bao giờ nhận khóa riêng.

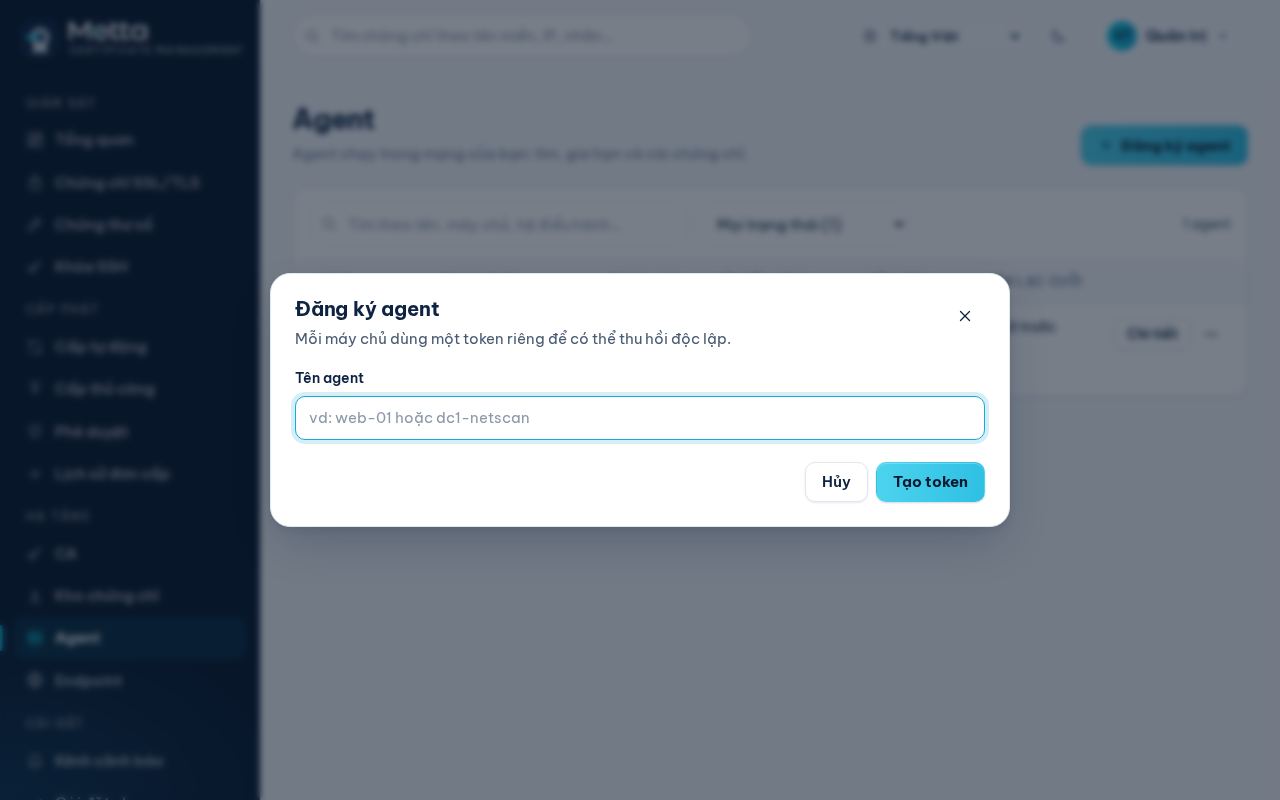
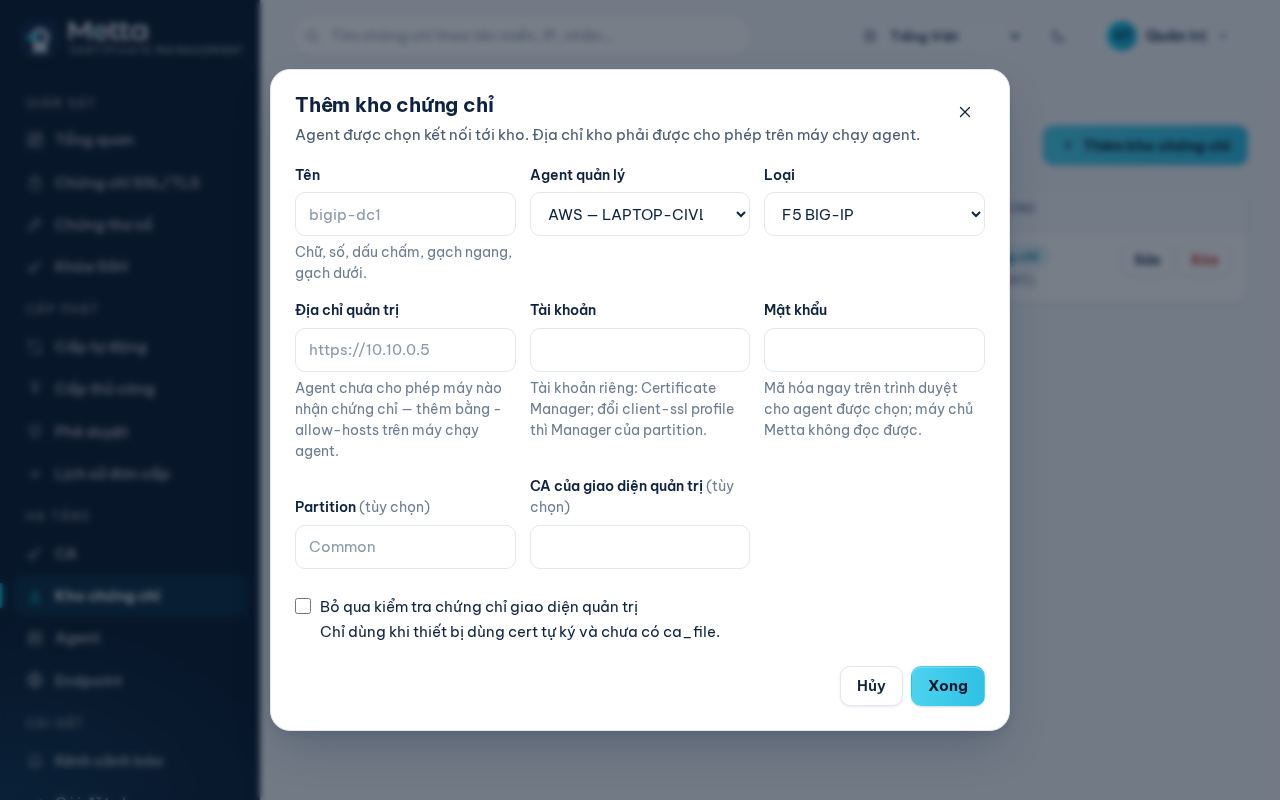
Khai báo hạ tầngCA, kho chứng chỉ (F5, FortiGate, AWS ACM…), agent trên máy chủ. Mật khẩu được mã hóa ngay trên trình duyệt cho đúng agent.
Thêm chứng chỉTên miền, CA và nơi cài. Chọn cấp tự động hoặc cấp thủ công qua CA bên ngoài.
Phê duyệt (tùy chọn)Quản trị viên duyệt CSR trên dashboard trước khi agent gửi CA.
Agent cấp và càiSinh khóa tại chỗ, xin cấp, kiểm tra TLS sau khi cài; lỗi thì khôi phục bản cũ.
Theo dõi và gia hạnKiểm kê mỗi chu kỳ, cảnh báo trước hạn, tự gia hạn trước ngày hết hạn.

Khóa riêng không rời hạ tầng

  • Khóa sinh trên máy chạy agent; máy chủ Metta không nhận, không sinh, không giữ khóa riêng.
  • Mật khẩu thiết bị và API key được mã hóa trên trình duyệt bằng khóa công khai của từng agent; máy chủ chỉ giữ bản mã.
  • Agent chỉ ghi vào thư mục, chạy lệnh, gửi tới máy và tài khoản AWS được cho phép trong file cấu hình trên máy chạy agent. Dashboard, kể cả khi bị chiếm, không vượt qua được giới hạn này.
  • Tài khoản tích hợp thiết bị theo quyền tối thiểu, có hướng dẫn và mẫu cấu hình cho từng hệ thống.
ACME · DigiCert · GlobalSign · EntrustAD CS · EJBCA · CA nội bộF5 · A10 · FortiGate · Palo Alto · NetScalerAWS ACM · Azure Key Vault · GCP · Kubernetesnginx · Apache · IIS · Windows · SSH
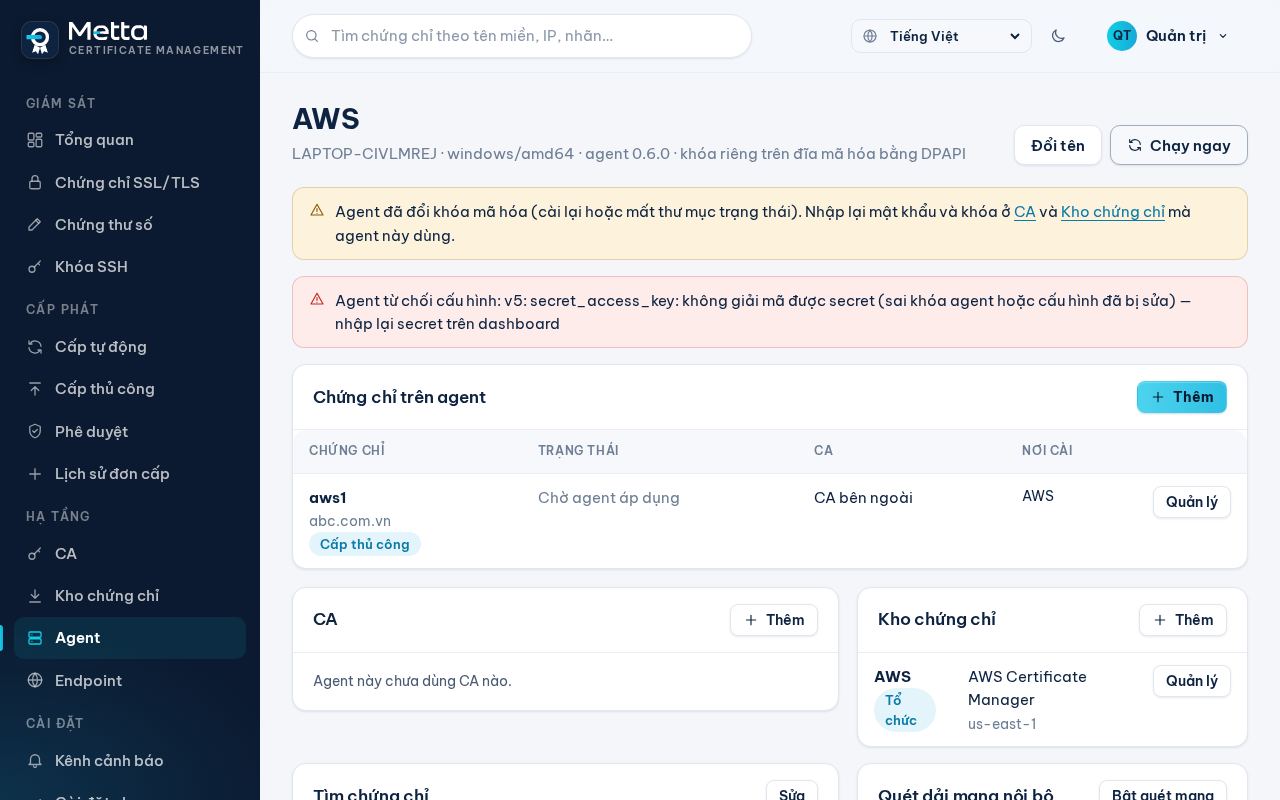
Trang agent: chứng chỉ trên agent, CA và kho chứng chỉ, tìm chứng chỉ, quét dải mạng
Tích hợp

Cài chứng chỉ lên mọi thứ bạn đang chạy

Một agent, một lần khai báo kho — chứng chỉ tự cấp, cài và gia hạn trên máy chủ web, Windows, thiết bị mạng, cloud và Kubernetes.

F5 BIG-IPA10 ThunderFortiGatePalo AltoCitrix NetScalerAWS ACMAzure Key VaultGoogle Certificate ManagerKubernetesWindows / IIS / Exchangenginx · Apache · HAProxy · TomcatSSHLet's Encrypt · ZeroSSLDigiCert · GlobalSign · EntrustMicrosoft AD CSKeyfactor EJBCA

Xem chi tiết từng tích hợp

Hỏi đáp

Câu hỏi thường gặp

Dữ liệu được lưu ở đâu?

Bản SaaS lưu danh mục chứng chỉ, cấu hình, tài khoản người dùng và nhật ký trên hạ tầng Metta tại Singapore, sao lưu mã hóa hằng ngày. Các khóa liên quan đến agent — khóa riêng của chứng chỉ, khóa SSH, thông tin đăng nhập thiết bị và cloud — chỉ lưu trên hệ thống của bạn: thông tin đăng nhập nhập trên dashboard được mã hóa bằng khóa của agent, máy chủ Metta không giải mã được. Bản on-premise lưu toàn bộ trong mạng của bạn.

Metta có giữ khóa riêng của chứng chỉ không?

Không. Khóa sinh trên máy chạy agent và cài thẳng lên thiết bị hoặc cloud của bạn. Máy chủ Metta chỉ nhận CSR và chứng chỉ (dữ liệu công khai). Mật khẩu thiết bị được mã hóa cho từng agent trước khi rời trình duyệt.

Agent cần quyền gì trên máy chủ?

Agent chỉ ghi vào thư mục, chạy lệnh, gửi chứng chỉ tới máy và tài khoản AWS được khai báo trong file cấu hình trên chính máy đó (allowed_dirs, allowed_commands, allowed_hosts, allowed_aws_accounts). Dashboard không đổi được các giới hạn này.

Có hỗ trợ thiết bị và CA nào?

CA: ACME (Let's Encrypt, ZeroSSL và các CA thương mại qua EAB), DigiCert, GlobalSign, Entrust, Microsoft AD CS, Keyfactor EJBCA. Kho: F5 BIG-IP, A10 Thunder, FortiGate, Palo Alto PAN-OS, Citrix NetScaler, AWS ACM, Azure Key Vault, Google Certificate Manager, Kubernetes, Windows Certificate Store/IIS, file nginx/Apache/HAProxy, máy khác qua SSH.

Có API không?

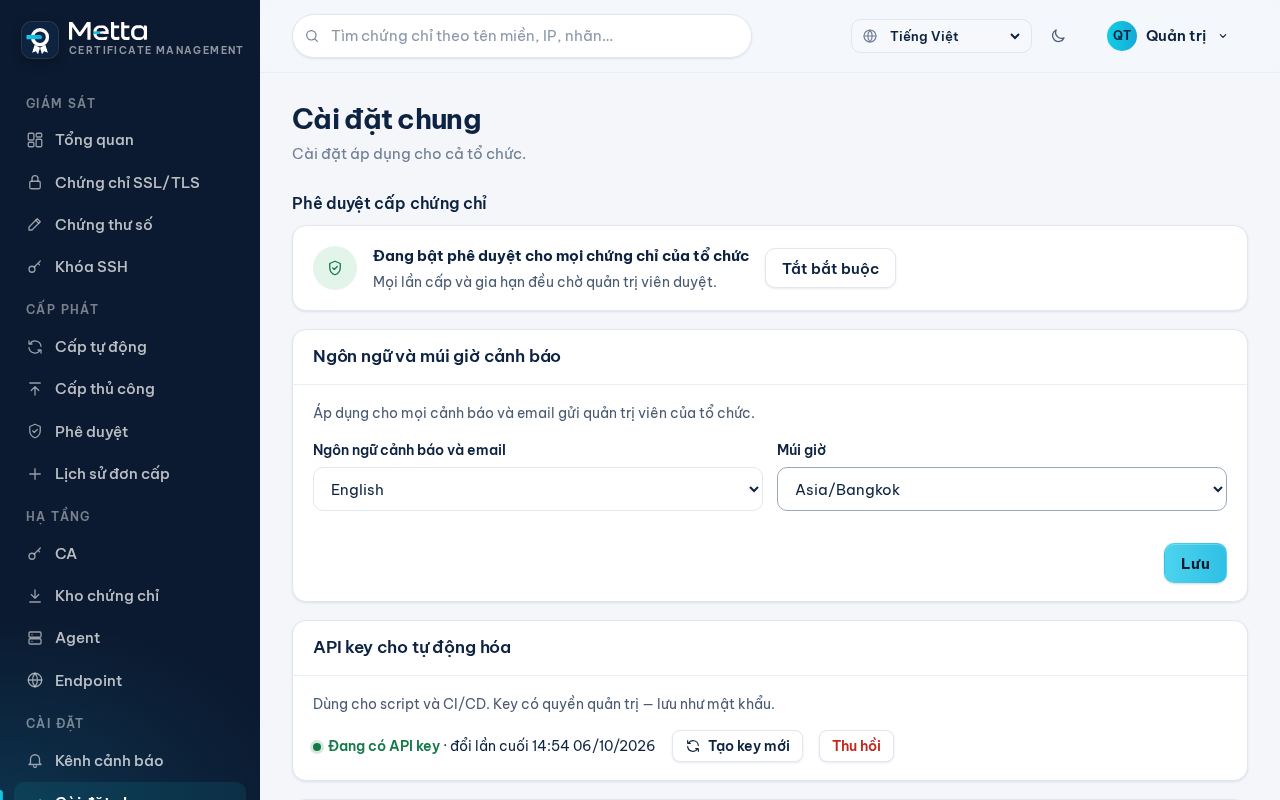
Có. Toàn bộ dashboard chạy trên REST API /api/v1; tạo API key trong Cài đặt chung để dùng cho script và CI/CD.

Bắt đầu theo dõi chứng chỉ ngay hôm nay

Dùng thử 14 ngày trên Console, không cần thẻ.

Dùng thử 14 ngày   Liên hệ Metta